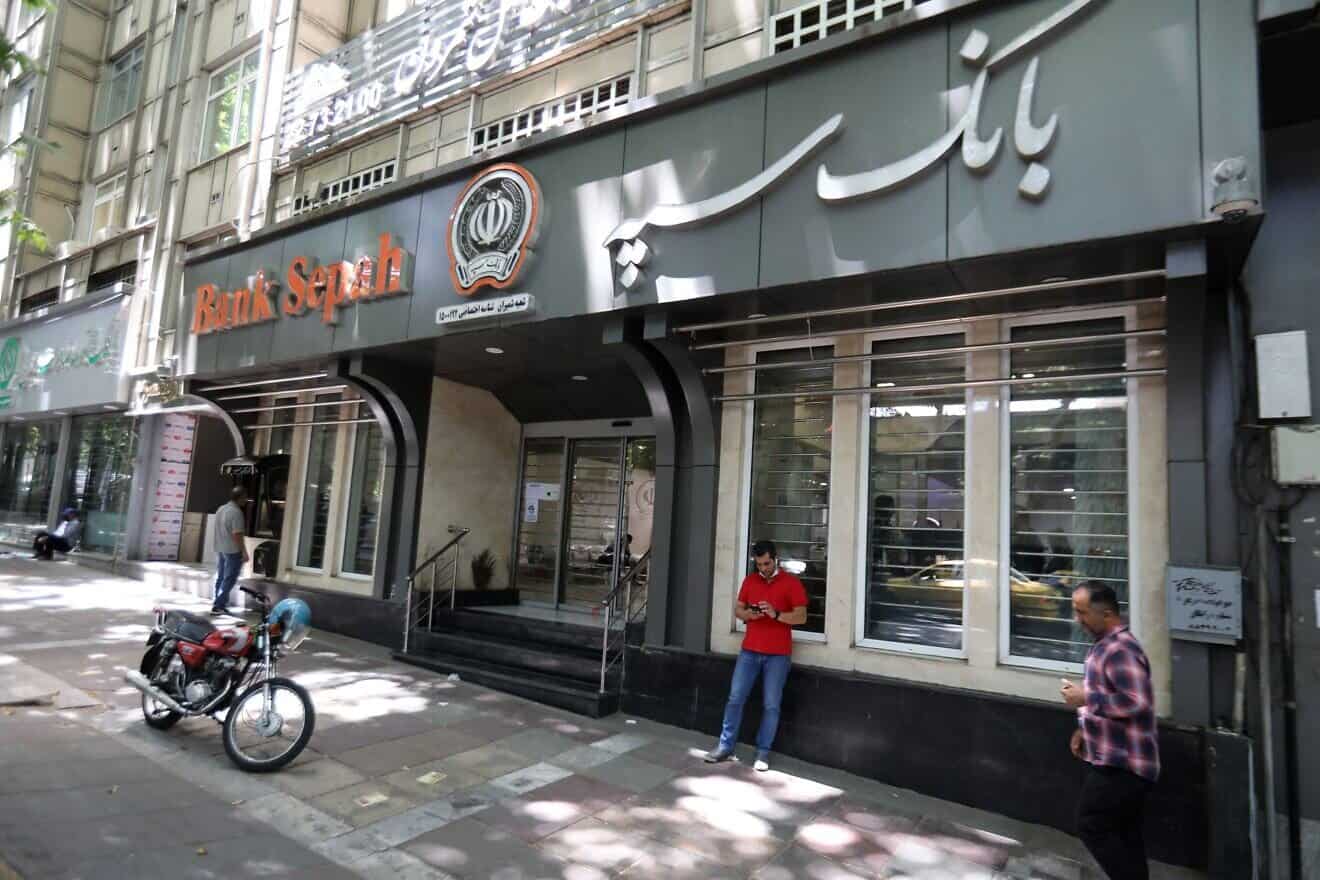
بانک سپه که توسط گروه هکری گنجشک درنده که طول جنگ ۱۲ روزه با رژیم اشغال گر صهیونیستی مورد هک قرار گرفته بود و بعضی از زیرساخت ها رو مخل کرد پس از چند روز انتظار به پایان رسید .
اطلاعات کامل تری که دست نوشته استاد جرجندی و خودم هستش .
? مهمترین جزئیات حمله
۱. مهاجمان و مسئولیتپذیری
-
گروه هکری «گنجشک درنده» مسئولیت حمله را بر عهده گرفت و ادعا کرد تمام دادهها و زیرساخت بانک سپه را نابودکردهاست، بهطوری که خدمات بانک کاملاً متوقف شد.
-
این گروه عموماً به سازمانهای اطلاعاتی اسرائیل (احتمالاً واحد ۸۲۰۰) مرتبط دانسته میشود، هرچند اسرائیل رسماً این ارتباط را تأیید نکرده است.
۲. تأثیرات فوری
-
اخلال کامل: خدمات بانکداری آنلاین، اپلیکیشن موبایل و خودپردازها فلج شد. مشتریان امکان دسترسی به حسابها یا برداشت پول نداشتند.
-
آشوب در جایگاههای سوخت: سیستمهای پرداخت بانک سپه در پمپبنزینها از کار افتاد و باعث اختلال گسترده در تأمین سوخت شد.
-
تخلیهٔ شعب: ساختمان مرکزی و شعب بانک پیش از حمله بهطور فوری تخلیه شدند که نشاندهندهٔ اطلاع قبلی از نفوذ بود.
۳. توجیه مهاجمان
-
گروه هکری، بانک سپه را متهم کرد که با دور زدن تحریمهای بینالمللی، برنامههای موشکی و هستهای ایران را تأمین مالی میکند و آن را «بازوی مالی سپاه پاسداران» خواند ⚖️.
? گروه «گنجشک درنده» کیست؟
-
پیشینه: گروه هکری پیشرفتهای که از سال ۲۰۲۱ فعال بوده و زیرساختهای حیاتی ایران را هدف قرار داده است. از نامهای مستعار آن میتوان به ایندرا، عدالت علی و میتوراکسپرس اشاره کرد.
-
عملیاتهای گذشته:
-
۲۰۲۱: حملات به سیستم راهآهن و شبکه توزیع سوخت ایران.
-
۲۰۲۲: تخریب کارخانه فولاد خوزستان با بدافزار صنعتی «چارلی چاپلین».
-
۲۰۲۳: نفوذ به نهادهای دولتی (مثل وزارت راه) و رسانههای دولتی.
-
-
تاکتیک: استفاده از بدافزارهای پاککننده (مثل شهابسنگ، غبار ستارهای) برای نابودی دائمی دادهها و غیرفعال کردن سیستمها.
جدول: حملات سایبری تاریخی منتسب به «گنجشک درنده»
| سال | هدف | تأثیر |
|---|---|---|
| ۲۰۲۱ | سیستم راهآهن | اختلال سراسری در خدمات قطار |
| ۲۰۲۱ | شبکه توزیع سوخت | فلج شدن ۴۳۰۰ جایگاه سوخت |
| ۲۰۲۲ | کارخانه فولاد خوزستان | توقف تولید با بدافزار «چارلی چاپلین» |
| ۲۰۲۳ | وزارت راه و شهرسازی | نابودی دادهها |
| ۲۰۲۵ | بانک سپه | پاکسازی کامل زیرساختها |
? واکنش جنجالی بانک سپه
-
انکار اولیه: مدیر روابط عمومی بانک ابتدا وقوع حمله را انکار کرد، اما هکرها با افشای اطلاعات شخصی او بهصورت عمومی تلافی کردند.
-
تهدید رسانهها: بانک سپه به خبرنگاران هشدار داد از پوشش خبری حمله خودداری کنند و با استناد به «محرمانه بودن سری نظامی» آنها را تهدید به پیگرد قانونی کرد — در حالی که پیشتر وقوع حمله را انکار کرده بود.
-
واکنش عمومی: منتقدان، پنهانکاری بانک را محکوم کردند و اشاره کردند که وبسایت بانک این حادثه را نادیده گرفت، در حالی که مشتریان با اختلال مالی مواجه بودند.
? زمینهٔ گستردهتر: جنگ سایبری علیه ایران
این حمله نشاندهنده تحول در عملیات سایبری علیه ایران است: ۱. فاز اول (۲۰۱۲–۲۰۰۶): هدفگیری تاسیسات هستهای (مثل بدافزار استاکسنت). ۲. فاز دوم (۲۰۲۰–۲۰۱۳): جاسوسی با بدافزارهایی مانند نایترو زئوس. ۳. فاز سوم (۲۰۲۱–اکنون): «جنگ روانی مخرب» با هدف اختلال در زندگی غیرنظامیان و تضعیف اعتماد عمومی.
? جمعبندی نهایی
هک بانک سپه نمونهای است از: ۱. تشدید حملات سایبری به زیرساختهای اقتصادی و غیرنظامی ایران. ۲. مدیریت ضعیف بحران توسط نهادهای ایرانی که بیاعتمادی عمومی را تشدید میکند. ۳. مرزهای محو شده بین مناقشههای ژئوپلیتیک و جنگ سایبری، جایی که خدمات غیرنظامی قربانی میشوند.
برای پیگیری آخرین اخبار:
-
منابع نزدیک به سپاه پاسداران (مثل خبرگزاری فارس)
-
تحلیلهای امنیت سایبری از کارشناسانی مانند محمد جرجندی.
Source ????????
دیدگاهها